Cómo manejar agentes personales en la empresa (2027)
Tu equipo ya usa agentes personales con la llave de la empresa. Qué conectar y qué no, una casilla propia para el agente, la escalera de permisos y una política de una página.
Tu gerente comercial ya tiene un asistente. No lo contrataste, no figura en el organigrama y tiene las llaves de su correo, su agenda y su Drive.
Se llama agente personal, lo bajó un domingo para ordenar su vida y el lunes lo conectó al trabajo, porque para ser útil pide acceso a todo. La pregunta para 2027 no es si tu gente va a usar agentes personales. Es con qué llaves.
Esta guía es el llavero: qué se conecta y qué no, con qué cuenta, cuánto permiso y en qué entorno. Con una política de una página lista para copiar.
El agente ya entró, con la llave de otro
Un agente personal no es un chat. Lee el correo, mueve reuniones, reserva viajes, completa formularios y compra, y pide aprobación antes de pagar o enviar. Trabaja todo el día, aunque la persona duerma.
Los números de 2026 dicen que esto ya no es futuro:
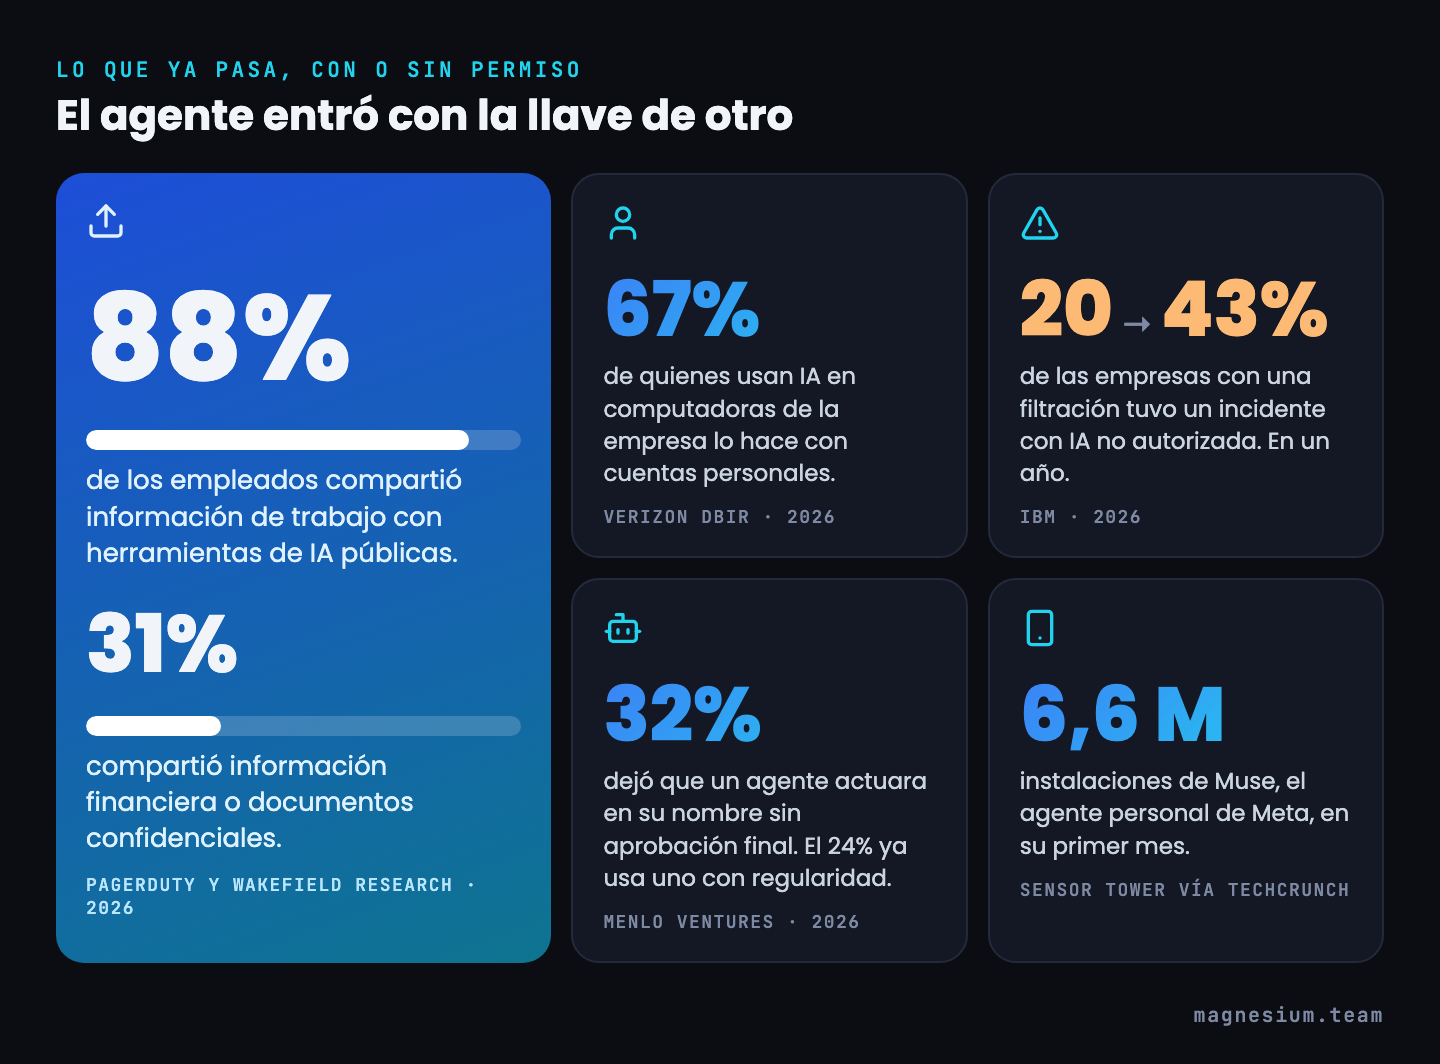
- 24% de los usuarios de IA en Estados Unidos ya usa un agente con regularidad, y el 32% dejó que actuara en su nombre sin aprobación final (Menlo Ventures).
- 6,6 millones de instalaciones de Muse, el agente de Meta, en su primer mes, según estimaciones de Sensor Tower.
- 88% de los empleados compartió información de trabajo con herramientas de IA públicas, y el 31%, información financiera o documentos confidenciales (PagerDuty y Wakefield Research).
- 67% de quienes usan IA en las computadoras de la empresa lo hace con cuentas personales (Verizon, Data Breach Investigations Report 2026).
- Entre las empresas que sufrieron una filtración de datos, las que tuvieron un incidente con IA no autorizada pasaron del 20% al 43% en un año (IBM, Cost of a Data Breach 2026).
El agente personal no distingue entre la vida y el trabajo. Mueve el turno del dentista y, en la misma sesión, prepara la reunión de ventas con cifras del CRM. Todo desde una cuenta que la empresa no administra.
El problema no es que la gente use agentes. Es que los usa con la llave de la empresa en un llavero ajeno.
Prohibir no cierra la puerta
La reacción natural es prohibir. Los datos dicen que no funciona.
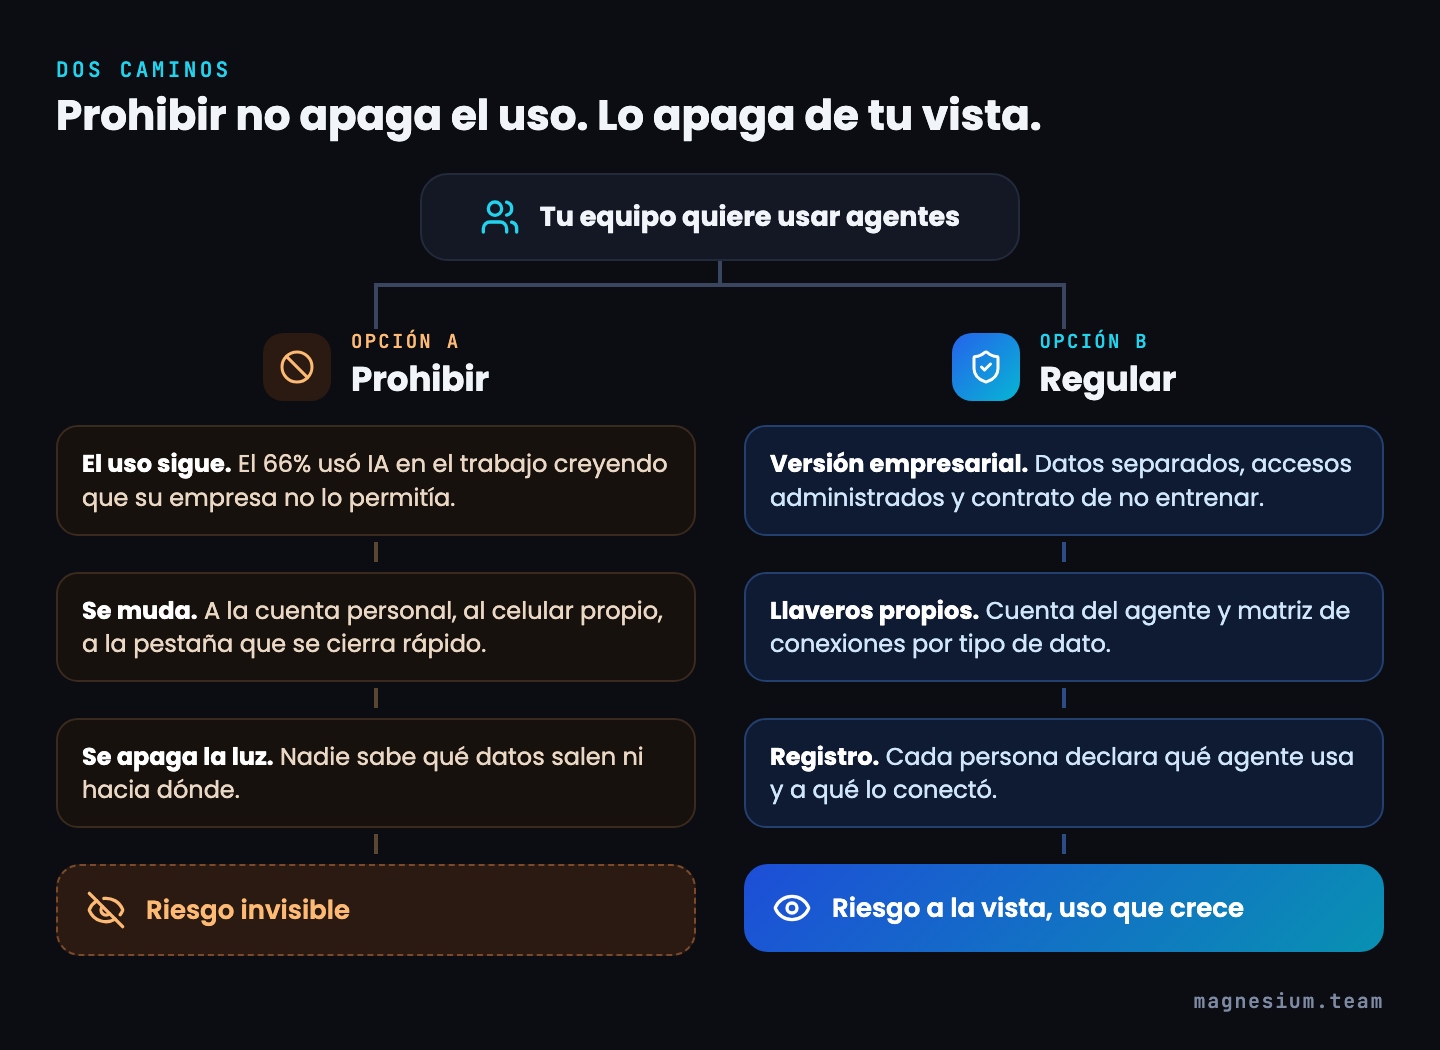
- En la encuesta de PagerDuty, el 66% de quienes usaron IA en el trabajo lo hizo aun creyendo que la política de su empresa no lo permitía. En empresas de más de 1.500 empleados, el 72%.
- En el estudio de KPMG y la Universidad de Melbourne sobre Estados Unidos, la mitad de los trabajadores usaba IA sin saber si estaba permitido, y el 44% la usaba de forma indebida sabiendo que lo era.
La prohibición no frena el uso. Lo empuja a la cuenta personal, al celular propio, a la pestaña que se cierra cuando pasa el jefe. Y ahí la empresa pierde lo único que tenía: saber qué datos salen y hacia dónde.
Lo que sí funciona es ofrecer la versión empresarial. Los planes de empresa de Google, Microsoft, OpenAI y Anthropic separan los datos, permiten administrar quién accede a qué y se comprometen por contrato a no entrenar con la información de la empresa. Le das a la gente algo mejor que lo que usaba a escondidas, y a cambio pedís reglas.
Prohibir no apaga el uso. Lo apaga de tu vista.
Qué puede tocar y qué no: la matriz de conexiones
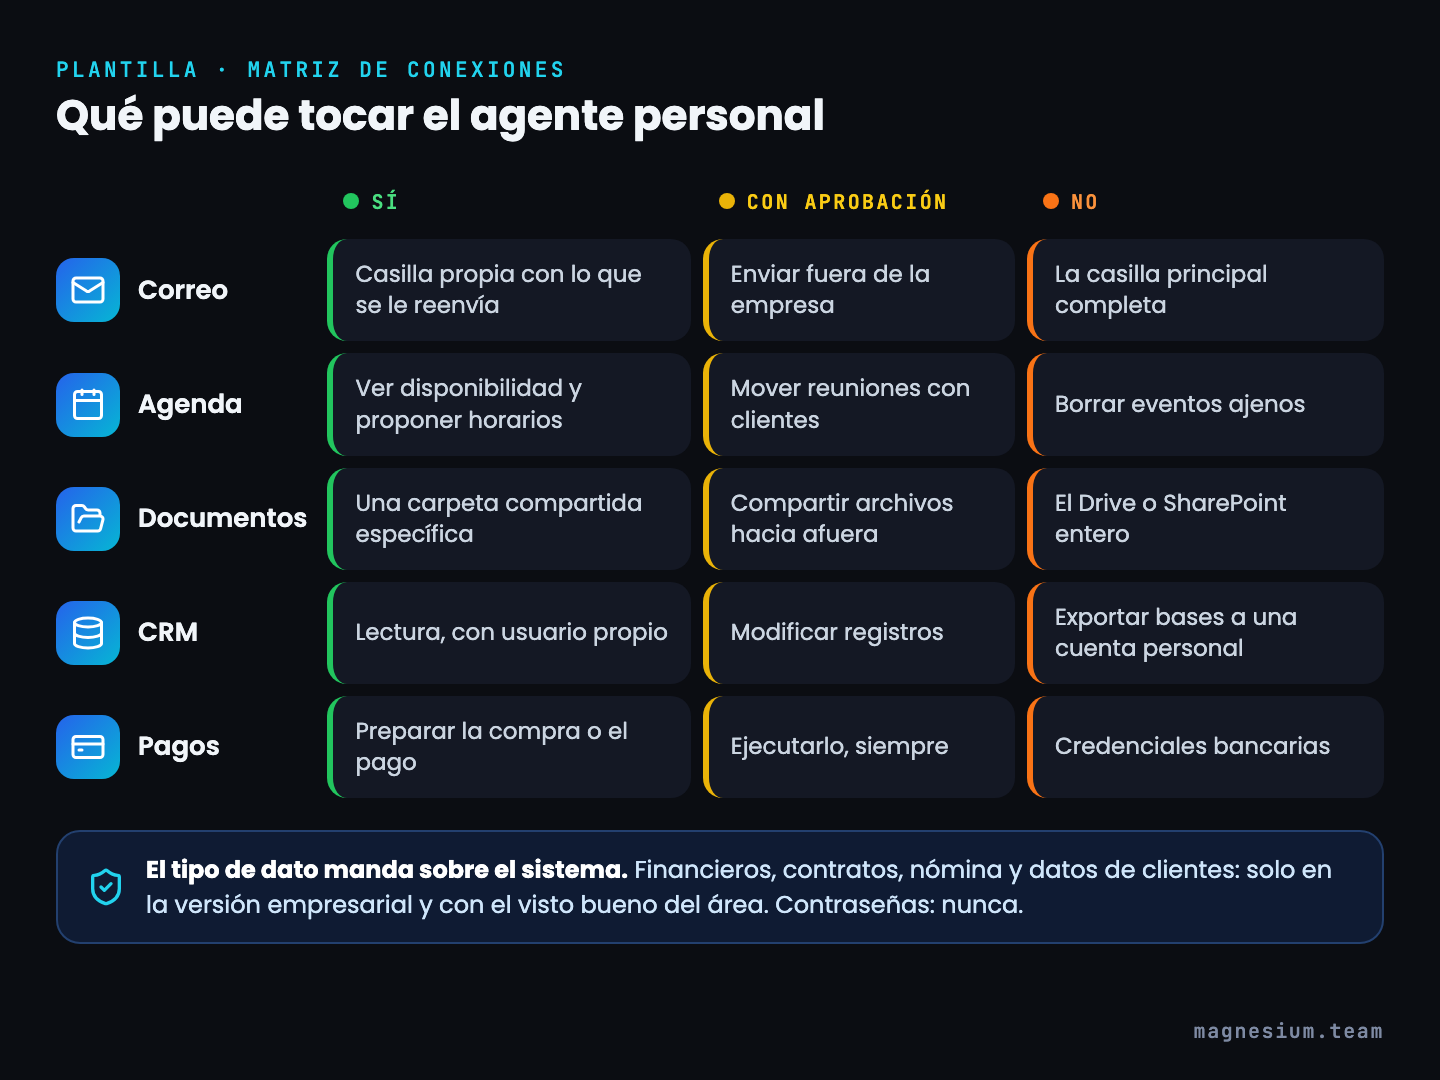
La decisión no es "agente sí" o "agente no". Es a qué se conecta, según el tipo de dato. Cinco sistemas, tres respuestas posibles: sí, con aprobación, o no.
- Correo. Sí a una casilla propia del agente con lo que la persona le reenvía. Con aprobación para enviar afuera. No a la casilla principal completa.
- Agenda. Sí a ver disponibilidad y proponer horarios. Con aprobación para mover reuniones con clientes. No a borrar eventos ajenos.
- Documentos. Sí a una carpeta compartida específica. Con aprobación para compartir hacia afuera. No al Drive o al SharePoint entero.
- CRM. Sí a lectura, con usuario propio y dentro de la herramienta aprobada. Con aprobación para modificar registros. No a exportar bases completas a una cuenta personal.
- Pagos. Sí a preparar la compra o el pago. Siempre con aprobación para ejecutarlo. No a las credenciales bancarias, nunca.
Y una regla que cruza toda la matriz: el tipo de dato manda sobre el sistema. Información pública, libre. Interna general, permitida en la herramienta aprobada. Datos de clientes, financieros, contratos y nómina, solo en la versión empresarial y con el visto bueno del responsable del área. Contraseñas, nunca.
No es burocracia. En el mismo informe de IBM, el 92% de las empresas que tuvieron un incidente con IA no tenía controles de acceso adecuados para esas herramientas.
La matriz no se discute caso por caso. Se escribe una vez y se aplica a todos.
Una casilla propia, no la llave maestra
Este es el punto que más cambia el riesgo, y el que menos se hace.
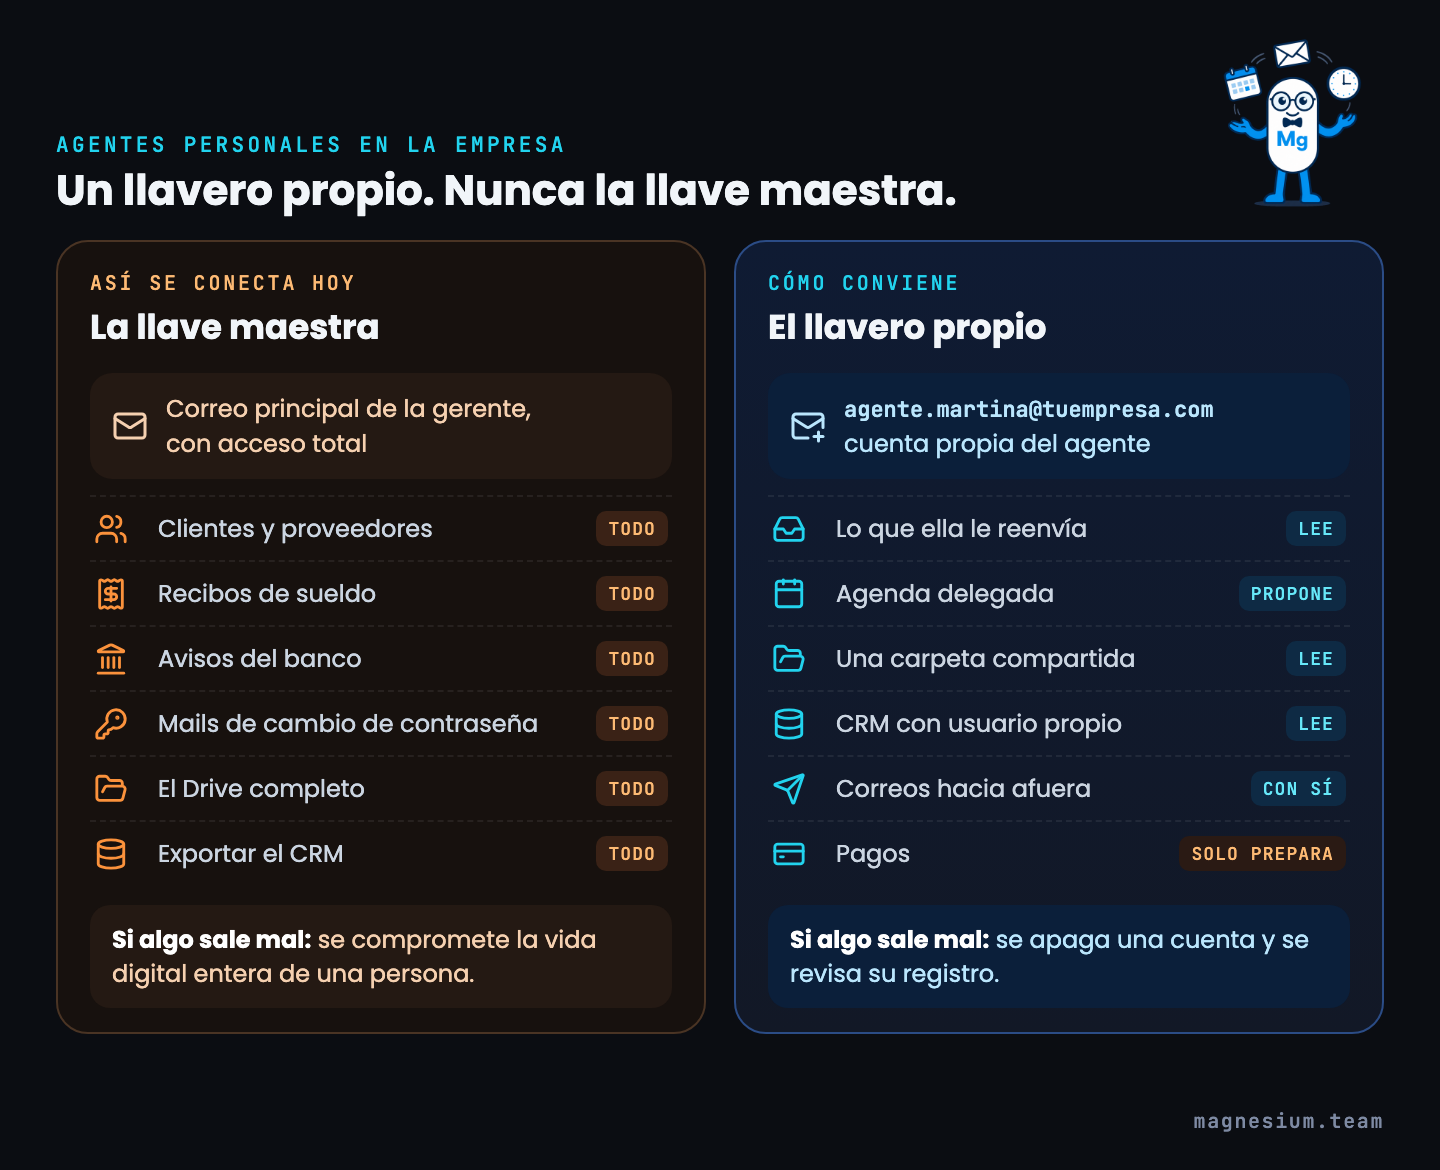
Cuando alguien conecta su agente al correo principal, le da todo: clientes, proveedores, recibos de sueldo, avisos del banco y, el detalle que nadie mira, los mails para restablecer contraseñas. Quien controla esa casilla puede entrar a casi cualquier sistema.
La alternativa es darle al agente su propio llavero:
- Una casilla dedicada, del tipo agente.martina@tuempresa.com. La persona le reenvía lo que quiere que trabaje, o arma una regla de reenvío por remitente o por etiqueta.
- Agenda delegada, con permiso para ver y proponer, no para borrar.
- Una carpeta compartida con lo que necesita, no el Drive completo.
- Usuario propio en el CRM, solo lectura al principio.
- Cero acceso a pagos. Si tiene que comprar, una tarjeta virtual con tope y aprobación previa.
Los proveedores ya van para ese lado. Gemini Spark, el agente personal de Google, recibe tareas en una dirección de Gmail propia. Grok Bot, el de xAI, empezó a tener su propia casilla de correo. Google presentó agentes de trabajo con cuenta propia de Workspace, y Microsoft, un Copilot siempre encendido con identidad propia en el directorio.
Hay una razón más, y es seria. Un agente que lee correo también lee instrucciones escondidas en un correo. En abril de 2026, un formulario público con texto malicioso hizo que agentes de Copilot Studio y de Agentforce mandaran registros del CRM hacia afuera sin que nadie lo viera. Con una casilla acotada, el daño posible también queda acotado.
Y si algo sale mal, se apaga una cuenta. No la vida digital de tu gerente.
Al agente se le da un llavero propio. Nunca la llave maestra.
La escalera de permisos
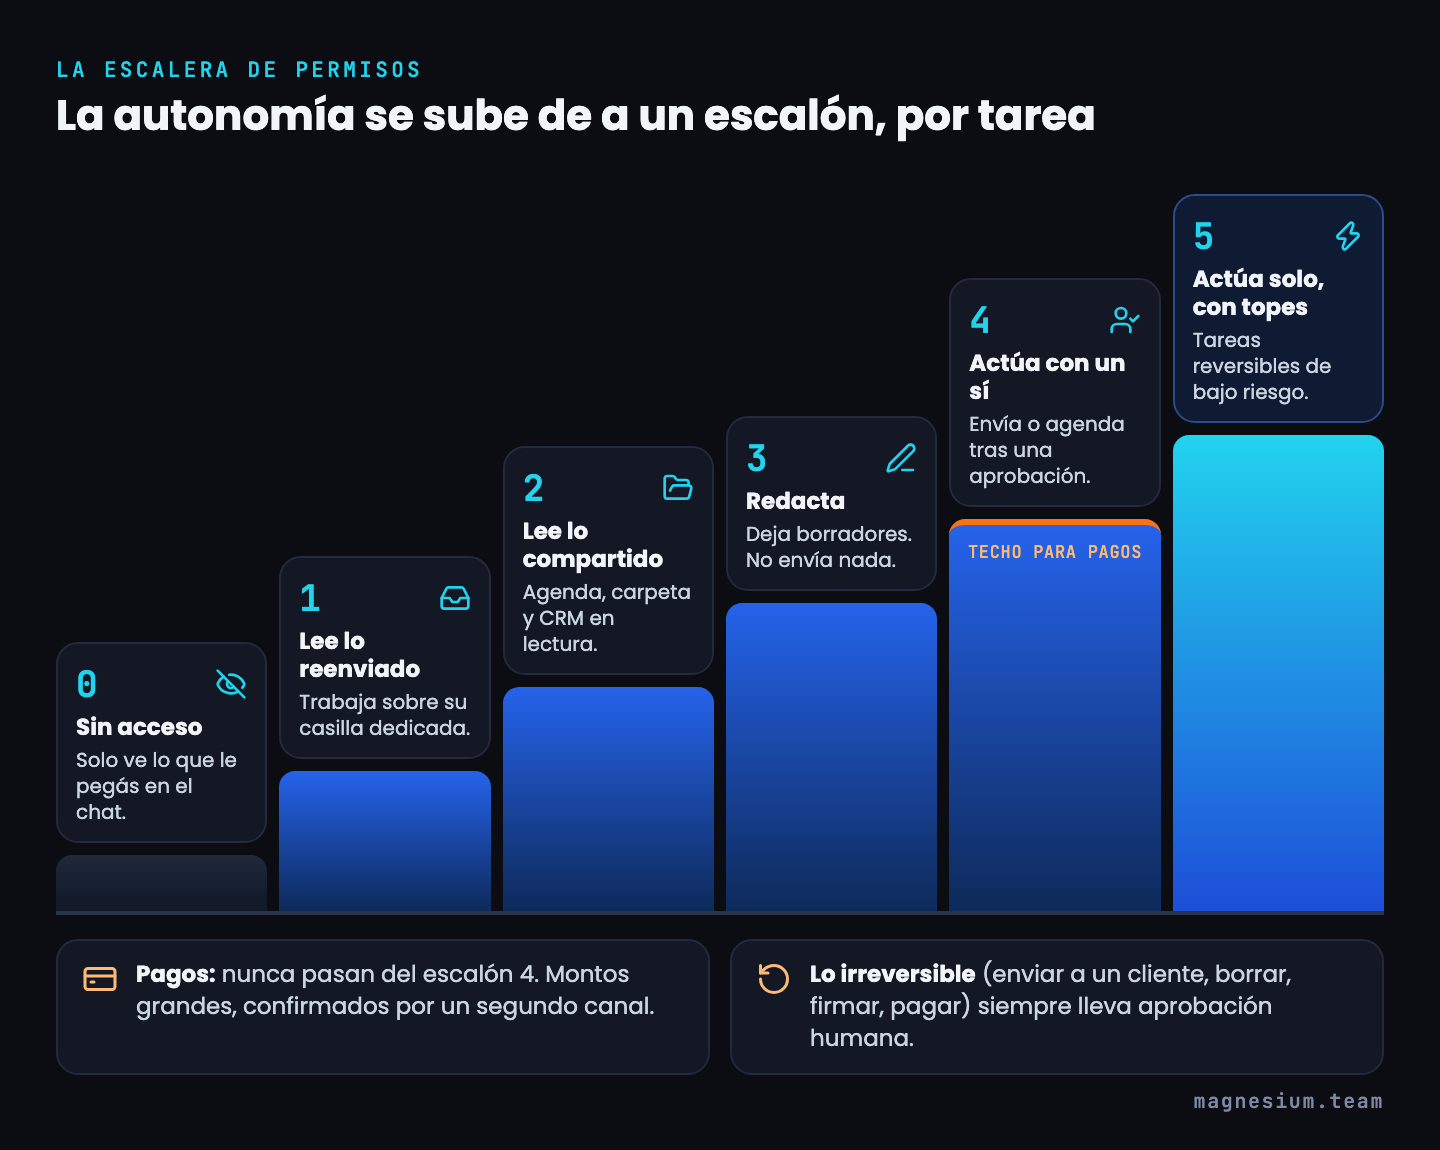
La autonomía no se configura el primer día. Se sube de a un escalón, por tarea, con evidencia.
- Escalón 0: sin acceso. El agente solo ve lo que la persona le pega en el chat.
- Escalón 1: lee lo que le reenviás. Trabaja sobre su casilla dedicada y nada más.
- Escalón 2: lee lo compartido. Agenda, carpeta asignada y CRM en modo lectura.
- Escalón 3: redacta. Deja borradores de correos, propuestas de horario y resúmenes. No envía nada.
- Escalón 4: actúa con aprobación. Envía, agenda o carga en el CRM después de un sí explícito.
- Escalón 5: actúa solo, con topes. Tareas de bajo riesgo y reversibles: aceptar reuniones internas, archivar boletines, recordar vencimientos.
Dos reglas fijas. Los pagos nunca pasan del escalón 4, y los montos grandes se confirman por un segundo canal, como una llamada a un número guardado. Y cualquier cosa que no se puede deshacer (enviar a un cliente, borrar, firmar, pagar) siempre lleva aprobación humana.
Un tercio de los usuarios ya dejó que la IA actuara sin aprobación final. Ese tercio no subió la escalera. Saltó.
Elegí el entorno antes que el agente
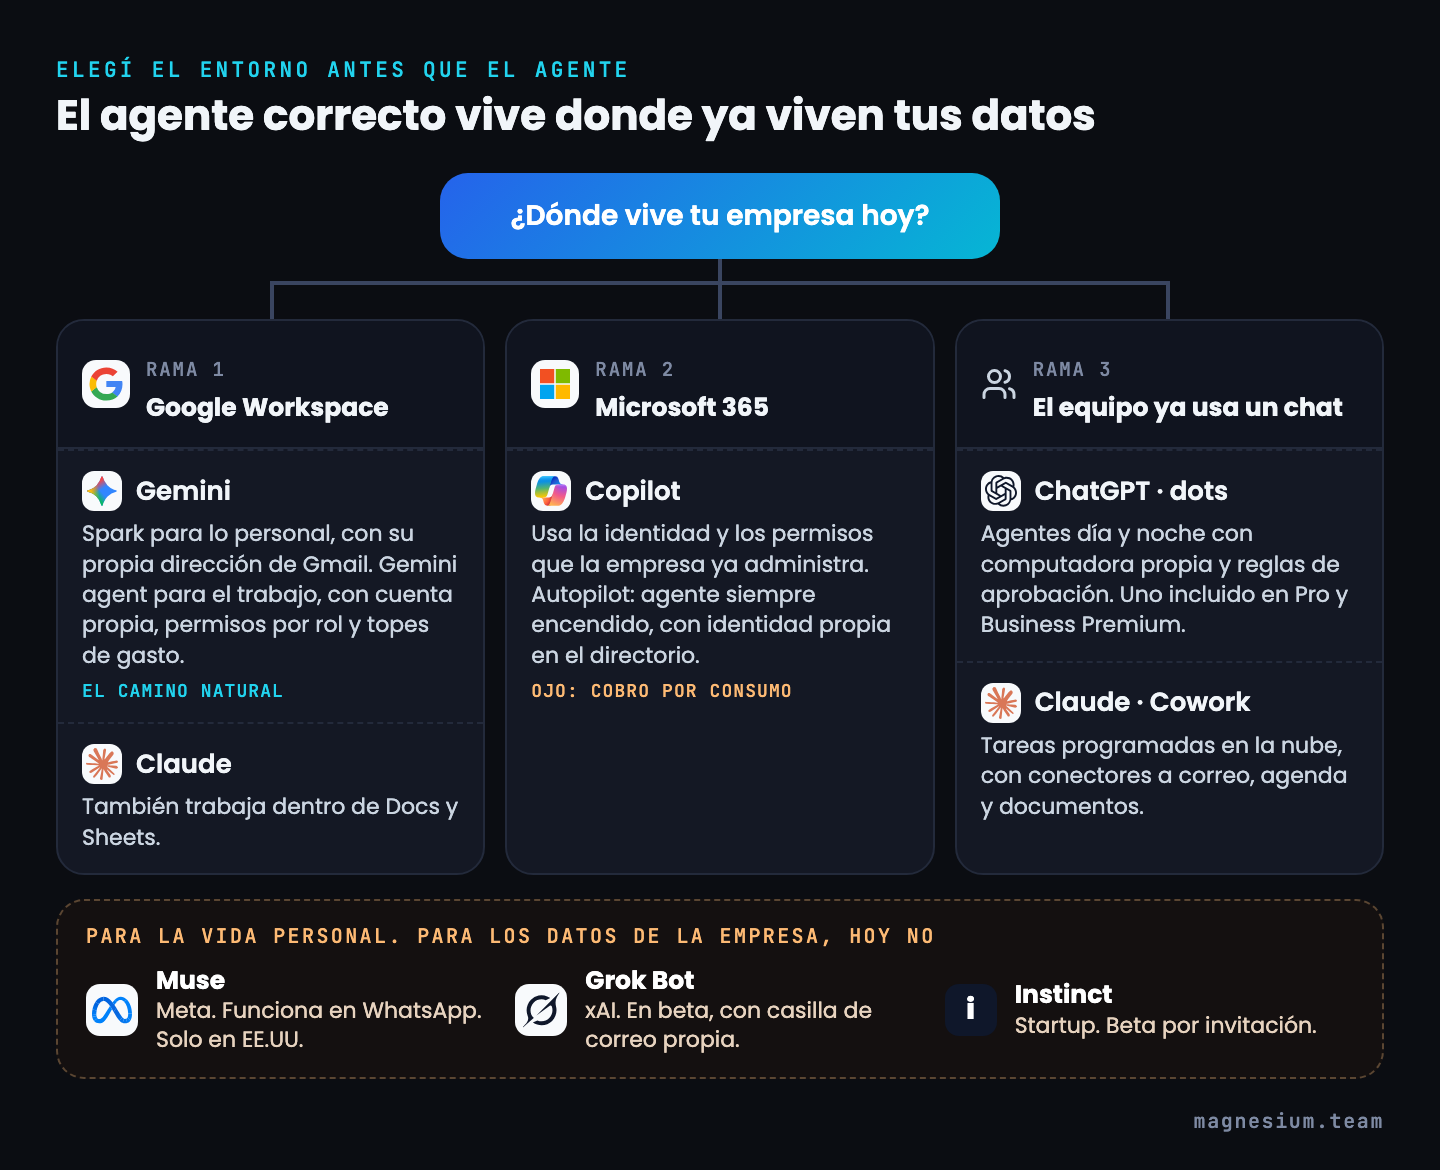
El agente que conviene depende menos de cuál es el mejor y más de dónde viven tus datos.
Si tu empresa vive en Google Workspace. Gemini es el camino natural: Gemini Spark para lo personal, y el Gemini agent que Google presentó en octubre para el trabajo, con cuenta propia, permisos por rol, registro de cada acción y topes de gasto. Claude también trabaja dentro de Docs y Sheets.
Si vive en Microsoft 365. Copilot, con los permisos y la identidad que la empresa ya administra. Microsoft presentó Autopilot, un agente siempre encendido que se cobra por consumo. Ojo con eso: sin topes, la factura deja de ser fija.
Si el equipo ya usa ChatGPT. Los dots de OpenAI son agentes que trabajan día y noche con computadora propia, con reglas de aprobación configurables. Viene uno incluido en ChatGPT Pro y en Business Premium.
Si el equipo usa Claude. Cowork corre tareas programadas en la nube, con conectores a correo, agenda y documentos. Anthropic todavía no tiene un agente personal de consumo al estilo de dots o Muse.
Los de consumo, para la vida personal. Muse, de Meta, que funciona en WhatsApp y hoy solo está disponible en Estados Unidos. Grok Bot, de xAI, todavía en beta. Instinct, una startup en beta por invitación a la que se le escribe o se le habla por teléfono. Son productos impresionantes. Para los datos de la empresa, hoy no.
El agente correcto es el que vive donde ya viven tus datos.
La política, en una página
Una política que nadie lee no protege a nadie. Esta entra en una página. Copiala, completá los corchetes y publicala.
- 1. Para qué existe. Queremos que cada persona use agentes de IA. Esta política dice cómo hacerlo sin poner en riesgo los datos de clientes ni el dinero de la empresa.
- 2. Herramienta aprobada. [Gemini en Workspace / Copilot / ChatGPT Business / Claude Team o Enterprise]. Las cuentas personales no se conectan a sistemas de la empresa.
- 3. Cuenta del agente. Cada agente trabaja con una cuenta propia (agente.nombre@[empresa]), nunca con la credencial principal de la persona.
- 4. Matriz de conexiones. Correo: casilla propia, envíos con aprobación. Agenda: ver y proponer. Documentos: carpeta asignada. CRM: lectura. Pagos: solo preparar. Contraseñas: nunca.
- 5. Datos sensibles. Financieros, contratos, nómina y datos personales de clientes, solo en la herramienta aprobada y con el visto bueno de [responsable del área].
- 6. Aprobación humana obligatoria. Enviar fuera de la empresa, pagar, firmar, borrar y compartir documentos.
- 7. Registro. Cada persona declara qué agente usa y a qué lo conectó, en un formulario de cinco minutos.
- 8. Incidentes. Si algo sale mal, se avisa a [responsable] dentro de las 24 horas. Avisar no se castiga; esconderlo, sí.
- 9. Revisión. Cada tres meses, porque las herramientas cambian más rápido que las políticas.
Una página que se cumple vale más que un manual de cuarenta que se archiva.
Cómo lanzarla en 30 días
La política no se manda por correo un viernes. Se lanza en cuatro semanas.
- Semana 1: inventario. Una encuesta anónima: qué agentes usa cada uno y a qué los conectó. Anónima, o nadie contesta la verdad.
- Semana 2: entorno. Elegí la herramienta empresarial que encaja con tu Workspace o tu Microsoft 365 y activala para un grupo piloto.
- Semana 3: llaveros. Creá las cuentas de agente, las carpetas compartidas y los usuarios de solo lectura. Publicá la política.
- Semana 4: capacitación y revisión. Una sesión corta para mostrar cómo se usa bien, no solo qué está prohibido. Y una primera revisión de lo que salió.
La gente no se esconde de una regla que la ayuda. Se esconde de una que solo la frena.
Por dónde empezar, hoy
Hacé la pregunta en la próxima reunión de equipo: "¿quién usa un agente y a qué lo conectó?". Sin juicio. Las respuestas te van a mostrar dónde están las llaves hoy.
Después, una sola acción: creá la primera casilla de agente para la persona que más lo usa, y mudá su agente ahí. Es el cambio más chico con el mayor efecto.
¿Querés la plantilla de política de agentes personales adaptada a tu empresa y a tu entorno? Hablemos.
Fuentes
- Survey: office professionals used AI tools at work despite not being allowed — PagerDuty
- The American Trust in AI Paradox: Adoption Outpaces Governance — KPMG
- The State of Consumer AI 2026 — Menlo Ventures
- Data Breach Investigations Report 2026 — Verizon
- Cost of a Data Breach Report 2026 — IBM
- Meta debuts its Muse AI agent. Will consumers trust it? — TechCrunch
- Welcome to Gemini at Work 2026 — Google Cloud
- Copilot and Agentforce fall to form-based prompt injection tricks — CSO Online
- Google's Gemini Spark is an agentic AI assistant — Engadget